Credenciais de acesso à plataforma Smart Sampa, sistema de câmeras de videomonitoramento da Prefeitura de São Paulo, estavam disponíveis na internet desde 2024, segundo um especialista em cibersegurança ouvido pelo Estadão.
A presença dessas credenciais indicaria vulnerabilidades da plataforma anteriores ao vazamento reportado semana passada pelo portal UOL, que revelou um repositório público com 181 logins e senhas disponível há 11 meses. Além disso, as fragilidades permitiam acessar imagens de mais de 58 mil câmeras, inclusive de escolas, creches e unidades de saúde.
A Prefeitura de São Paulo não comentou as imagens das credenciais encaminhadas para análise, mas informa que não há fragilidades nos mecanismos de segurança da plataforma. “O que houve foi um vazamento ilegal de dados por parte de um servidor entre os mais de 7.500 agentes de segurança”, diz o poder municipal.
Ainda de acordo com a Prefeitura, o servidor suspeito foi afastado e está sendo investigado pela Corregedoria da Guarda Civil Metropolitana. A Polícia Civil instaurou inquérito para apurar a conduta do servidor.
O especialista em segurança da informação Davi Mikael, pesquisador com 13 anos de experiência na área, conta que começou a pesquisar as vulnerabilidades do Smart Sampa após a reportagem do portal UOL. O pesquisador, que é conhecido como Penegui, publicou um vídeo em suas redes sociais, na terça-feira, 27, no qual afirma ter encontrado 15 credenciais associadas à plataforma desde 2024.
“Não significa que todas essas credenciais ainda funcionem, mas exige investigar quais estavam válidas, por quanto tempo ficaram expostas e se foram utilizadas por terceiros”, explica o especialista ao Estadão.
Considerando a veracidade das credenciais, o vazamento ocorreu ao menos a partir de outubro de 2024. O Smart Sampa foi inaugurado em julho daquele ano.
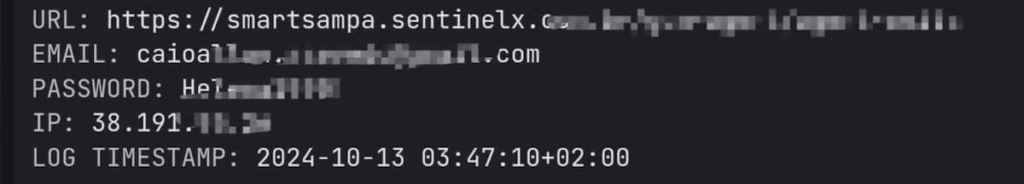
Os dados de login e senha teriam sido obtidos por meio de um software malicioso (malware) do tipo “infostealer”. Esse tipo de malware infecta computadores e furta informações, como senhas salvas nos navegadores e cookies de sessão, que podem permitir o acesso a contas já autenticadas. A infecção pode ocorrer, por exemplo, quando a vítima executa um programa malicioso disfarçado de software legítimo.
Os registros foram encontrados em uma plataforma de inteligência que reúne e indexa dados de credenciais expostas, incluindo materiais de infostealers – o nome ou endereço da plataforma não foi revelado.
“Encontrar vulnerabilidades é comum. A falta de testes de segurança frequentes pode fazer com que elas permaneçam desconhecidas por mais tempo. O que não pode ser tratado como normal é tentar esconder falhas em um sistema tão crítico, em vez de corrigi-las e prestar contas sobre as medidas adotadas”, afirma.
O especialista também encontrou uma página de login para Rede Privada Virtual (VPN). A VPN funciona como uma entrada controlada para uma rede: determinados ambientes podem ser acessados apenas por quem está conectado a ela.
“A página de login da VPN está acessível na internet. Isso, por si só, não comprova uma vulnerabilidade, mas, em um sistema tão crítico, é necessário esclarecer quais medidas restringem e protegem esse acesso”, diz o especialista.
Procurada por diferentes canais de comunicação, a SentinelX não se pronunciou até a publicação da reportagem.
Durante entrevista coletiva, o prefeito Ricardo Nunes (MDB) disse que o poder municipal já sabia e monitorava os acessos indevidos como uma espécie de “isca”. Questionada sobre os relatórios desses acessos, a Prefeitura não se manifestou.
O prefeito também anunciou a adoção do reconhecimento facial como ferramenta de segurança para acesso ao Smart Sampa. Logo após o vazamento, o poder municipal já havia anunciado a autenticação multifatorial, medida considerada tardia pelos especialistas.
A autenticação em dois fatores é um modelo de segurança que exige duas fases para acessar um sistema, podendo ser uma senha alfanumérica e um código enviado por e-mail, uma senha alfanumérica e checagem de biometria facial etc.
Especialistas adotam cautela
Para o especialista em segurança eletrônica André Augusto Pires, as imagens apresentadas realmente representam um link de acesso do Smart Sampa. É um link de acesso que pede uma senha.
“O ponto em questão é que um dos usuários, provavelmente esse, deixou vazar sua senha e outras pessoas também acessavam as câmeras por meio desse e-mail/senha”, explica.
“Se esse acesso em si foi feito por ele ou por outra pessoa usando a senha dele, apenas o rastreio de IP poderia ajudar a esclarecer”, completa.
Outros especialistas em cibersegurança reconhecem a possibilidade de que as credenciais sejam provas de vazamento e também adotam cautela.
“Isso pode ser, de fato, uma prova, ou pode ser um arquivo-texto criado por alguém com conhecimento. Para ter fé pública, seria necessária uma perícia muito mais aprofundada ou ter mais provas contundentes”, afirma Leonardo Cardoso, diretor de Relações Institucionais da TI Safe, empresa brasileira de segurança cibernética inteligente.
Essa é a mesma argumentação de André Uchoa, especialista em segurança da informação com mais de três décadas de experiência. “As imagens não permitem afirmar, sem sombra de dúvidas, que as informações são verdadeiramente dados vazados do Smart Sampa”, explica.
“Mas os dados podem ser verdadeiros. Em algumas situações, os golpistas expõem um pedaço dos dados vazados, verdadeiros ou não, para tentar vendê-los para outros fraudadores”.
Um especialista que preferiu anonimato afirmou que a análise do fragmento de uma imagem não permite conclusões definitivas e pediu mais tempo para analisar os metadados, informações adicionais de um arquivo digital que indicam sua origem.
Justiça autoriza perícia independente
O Tribunal de Justiça de São Paulo autorizou nesta semana uma perícia técnica independente para avaliar o funcionamento, a segurança e o tratamento de dados do Smart Sampa. A medida faz parte de uma ação civil pública movida pelo Lapin (Laboratório de Políticas Públicas e Internet), pelo Instituto de Referência Negra Peregum e pela Defensoria Pública do Estado de São Paulo.
A decisão, obtida pelo Estadão, rejeitou pedidos do município e do Consórcio Smart City SP, responsável pela gestão e manutenção tecnológica da plataforma, para afastar a produção da prova técnica.
A Agência Nacional de Proteção de Dados (ANPD) informou que solicitou informações para a Prefeitura de São Paulo sobre o vazamento. Segundo o órgão, a gestão Nunes terá cinco dias úteis para responder aos questionamentos, sendo possível a aplicação de medidas corretivas e advertências.
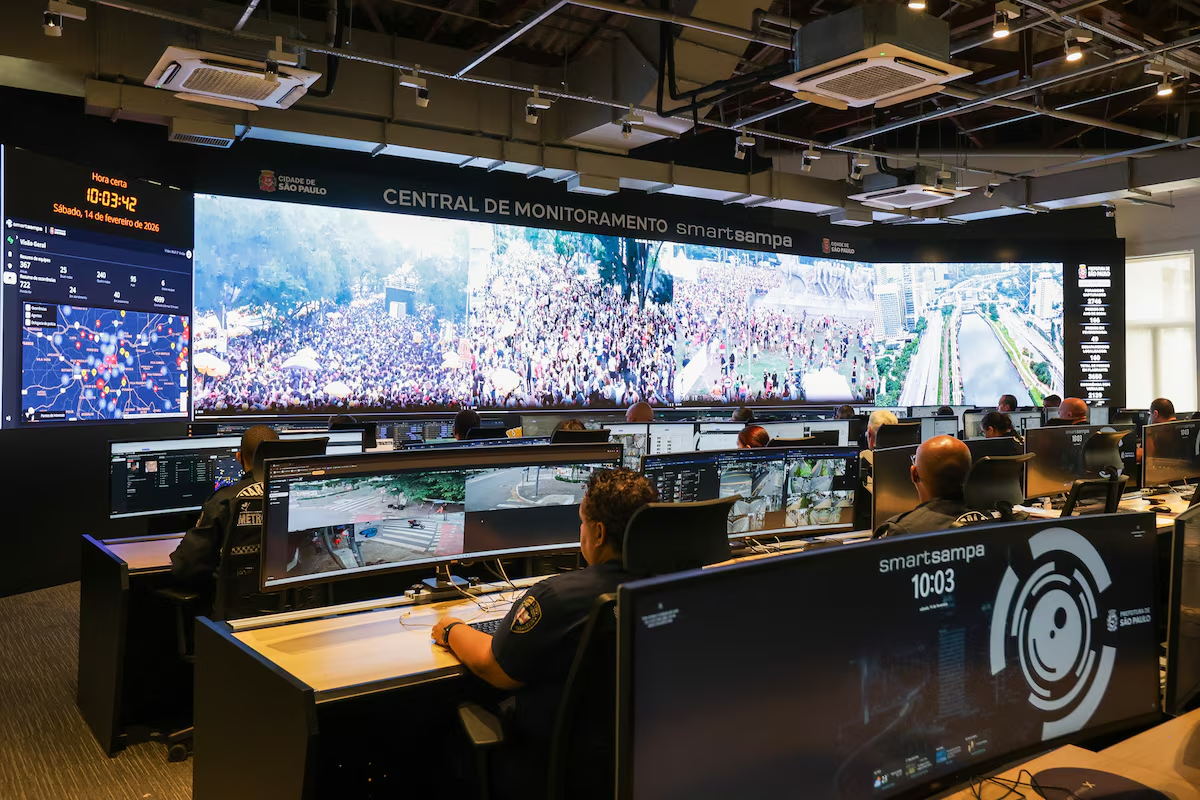
Uma das principais bandeiras da gestão Ricardo Nunes (MDB), o Smart Sampa opera por meio de um sistema de vigilância com milhares de câmeras espalhadas pela cidade, auxiliadas por ferramentas de inteligência artificial (IA), para identificar ocorrências policiais. O investimento mensal para manter a operação chega a R$ 10 milhões.
Assim que flagra o suspeito ou o crime, a IA, com base no georreferenciamento de viaturas, indica a equipe mais próxima. A imagem é enviada para quem está na rua. De acordo com a Prefeitura, o programa já contribuiu para a captura de 3.628 foragidos e a localização de 284 pessoas desaparecidas.
Especialistas defendem o uso de tecnologia na segurança, mas fazem alerta sobre a necessidade de fiscalização e regras de uso. Entre as fragilidades apontadas por especialistas estavam identificações imprecisas, abordagens indevidas e risco de violação à privacidade.
Algumas cidades americanas, como Baltimore e San Francisco, chegaram a abolir o uso de reconhecimento facial por órgãos públicos.